Protegendo infraestruturas críticas: estratégias essenciais de cibersegurança para sistemas de controle industrial (ICS)
- 〡
- 〡 por WUPAMBO
A evolução dos sistemas de controle industrial e as vulnerabilidades modernas
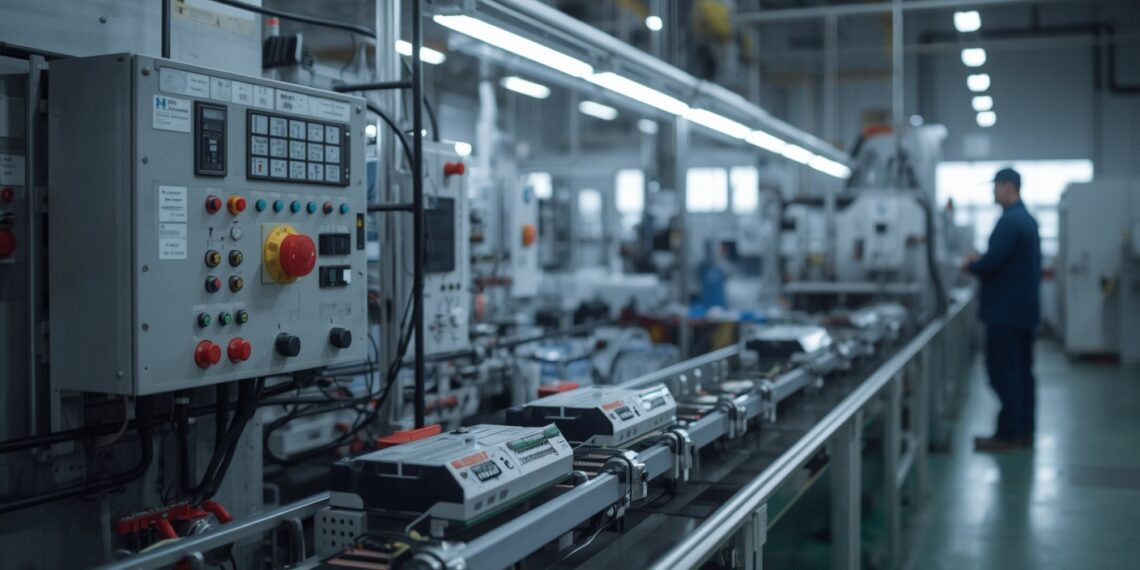
Os sistemas de controle industrial regem infraestruturas críticas em todo o mundo. Tradicionalmente, esses sistemas operavam em completo isolamento das redes corporativas. Engenheiros utilizavam protocolos de controle proprietários e hardware especializado para manter a segurança das instalações. No entanto, as instalações modernas agora integram dispositivos com Protocolo de Internet de baixo custo e sistemas operacionais comerciais. Como resultado, as redes de automação fabril se assemelham muito aos ambientes convencionais de tecnologia da informação.
Essa transformação digital proporciona uma eficiência operacional sem precedentes. Além disso, introduz vulnerabilidades significativas de cibersegurança. Adversários externos podem agora explorar redes conectadas, ameaçando as operações das instalações industriais e a segurança das pessoas.
Objetivos de segurança específicos dos sistemas de controle
Os ambientes industriais priorizam os objetivos de segurança de maneira diferente das infraestruturas de TI convencionais. Na automação fabril, a disponibilidade do sistema e a integridade dos dados sempre têm prioridade sobre a confidencialidade.
Quando ocorrem incidentes cibernéticos, eles afetam diretamente o mundo físico. Por exemplo, agentes mal-intencionados podem manipular controladores lógicos programáveis para interromper a produção ou danificar máquinas caras. Portanto, programas abrangentes de cibersegurança devem proteger vidas humanas, prevenir desastres ambientais e proteger as economias nacionais.
Implementação de estratégias de defesa em profundidade para a segurança de sistemas de controle industrial
Uma segurança industrial robusta exige uma estratégia de defesa em camadas. As organizações nunca devem confiar na segurança por obscuridade. Em vez disso, as equipes de segurança devem implementar uma estrutura abrangente durante todo o ciclo de vida dos ativos:
- Segmentação de rede: Implemente firewalls com inspeção stateful e zonas desmilitarizadas para separar as redes corporativas das redes de controle críticas.
- Controle de acesso: Implemente um controle de acesso rigoroso baseado em funções e exija autenticação multifator para todos os operadores.
- Gerenciamento de vulnerabilidades: Teste rigorosamente os patches de segurança em ambientes offline antes de implementá-los nas linhas de produção em operação.
- Monitoramento contínuo: Mantenha registros de auditoria ativos e implemente sistemas de detecção de intrusões especificamente adaptados a protocolos industriais.
Como especialista em automação, recomendo fortemente a realização de testes de invasão regulares em sistemas de controle distribuído legados para identificar vulnerabilidades ocultas antes que agentes mal-intencionados as explorem.
Governança de cibersegurança entre diferentes áreas
Proteger instalações industriais modernas exige colaboração entre diferentes áreas. Os gerentes das fábricas não podem cuidar sozinhos da cibersegurança industrial. Em vez disso, as organizações devem formar equipes dedicadas compostas por profissionais de TI, engenheiros de controle, operadores de sistemas e especialistas em segurança física.
Além disso, os diretores de tecnologia da informação devem assumir total responsabilidade por quaisquer incidentes de segurança causados por violações cibernéticas. A colaboração com integradores de sistemas também garante que as medidas de segurança não interfiram na execução de processos em tempo real.
Cenário de aplicação prática: proteção de uma estação de tratamento de água
Considere uma estação municipal de tratamento de água que está migrando para uma arquitetura SCADA inteligente. A instalação utiliza sistemas de controle distribuído e controladores lógicos programáveis para regular a dosagem de produtos químicos.
Para impedir adulterações remotas não autorizadas, os engenheiros implementam gateways de segurança unidirecionais e segmentação de rede baseada em zonas. Além disso, desativam todas as portas físicas de comunicação não utilizadas em cada controlador.
Durante os testes de pré-comissionamento, a equipe de segurança simula um ataque de negação de serviço. O sistema responde com fluidez, iniciando protocolos de degradação controlada e comutando os circuitos críticos para operação manual sem interromper o abastecimento de água. Como resultado, a instalação alcança total conformidade com os padrões de proteção de infraestrutura crítica.
Biografia do autor
O autor, Chen Bo, é especialista sênior em automação industrial e sistemas de controle, com 15 anos de experiência em campo. Atuou como arquiteto-chefe de segurança em grandes projetos de manufatura inteligente e infraestrutura crítica em todo o mundo. Chen é especialista em segurança de redes industriais, programação de CLPs e migração de sistemas de controle distribuído. Ele publica regularmente análises técnicas para ajudar engenheiros a superar a distância entre a automação fabril tradicional e os padrões modernos de cibersegurança.
- Publicado em:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security