حفاظت از زیرساختهای حیاتی: راهبردهای ضروری امنیت سایبری برای سامانههای کنترل صنعتی (ICS)
- 〡
- 〡 توسط WUPAMBO
سیر تحول سامانههای کنترل صنعتی و آسیبپذیریهای نوین
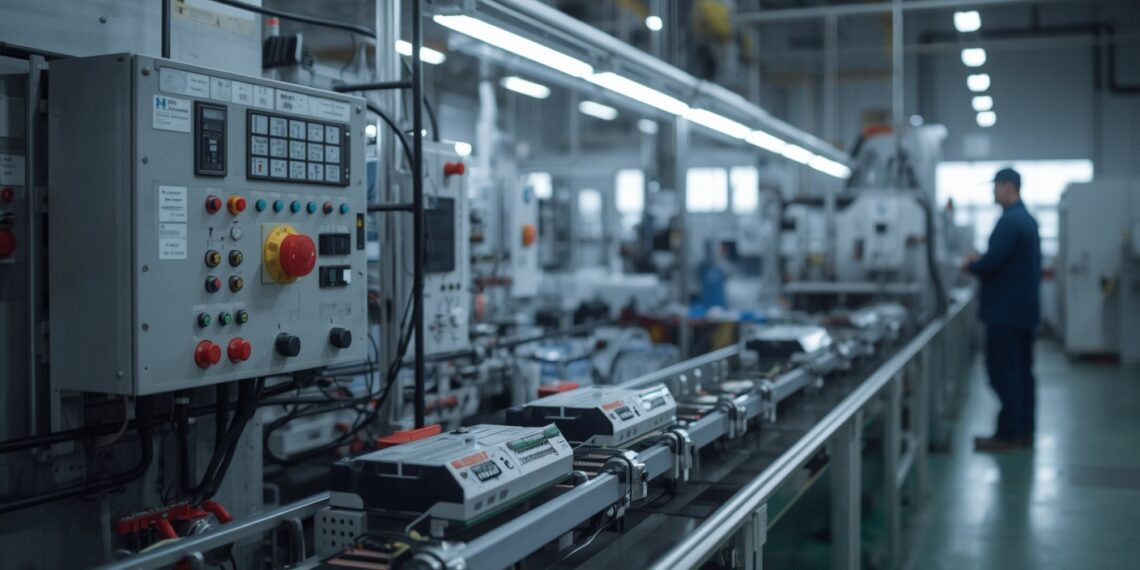
سامانههای کنترل صنعتی، زیرساختهای حیاتی سراسر جهان را اداره میکنند. این سامانهها بهطور سنتی کاملاً از شبکههای سازمانی جدا بودند. مهندسان برای حفظ ایمنی تأسیسات از پروتکلهای کنترلی اختصاصی و سختافزارهای ویژه استفاده میکردند. بااینحال، امروزه تأسیسات مدرن، دستگاههای کمهزینه مبتنی بر پروتکل اینترنت و سیستمعاملهای تجاری را با یکدیگر ادغام میکنند. در نتیجه، شبکههای خودکارسازی کارخانه شباهت زیادی به محیطهای استاندارد فناوری اطلاعات پیدا کردهاند.
این تحول دیجیتال، بهرهوری عملیاتی بیسابقهای به همراه دارد. افزون بر این، آسیبپذیریهای چشمگیری در امنیت سایبری ایجاد میکند. اکنون مهاجمان خارجی میتوانند از شبکههای متصل سوءاستفاده کنند و عملیات فیزیکی تأسیسات و ایمنی انسانها را به خطر بیندازند.
اهداف امنیتی منحصربهفرد در سامانههای کنترل
محیطهای صنعتی اهداف امنیتی را متفاوت از زیرساختهای استاندارد فناوری اطلاعات اولویتبندی میکنند. در خودکارسازی کارخانه، دسترسپذیری سامانه و یکپارچگی دادهها همواره بر محرمانگی اولویت دارند.
وقتی رخدادهای سایبری روی میدهند، مستقیماً بر دنیای فیزیکی اثر میگذارند. برای نمونه، عاملان مخرب میتوانند کنترلگرهای منطقی برنامهپذیر را دستکاری کنند تا تولید را مختل کنند یا به ماشینآلات گرانقیمت آسیب بزنند. بنابراین، برنامههای جامع امنیت سایبری باید از جان انسانها محافظت کنند، از فجایع زیستمحیطی جلوگیری کنند و اقتصادهای ملی را ایمن نگه دارند.
پیادهسازی راهبردهای دفاع در عمق برای امنیت سامانههای کنترل صنعتی
امنیت صنعتی نیرومند به راهبرد دفاعی چندلایه نیاز دارد. سازمانها هرگز نباید به امنیت از طریق پنهانکاری تکیه کنند. در عوض، تیمهای امنیتی باید چارچوبی جامع را در سراسر چرخه عمر داراییها پیادهسازی کنند:
- تفکیک شبکه: دیوارههای آتش بازرسی حالتمند و مناطق غیرنظامی را به کار بگیرید تا شبکههای سازمانی را از شبکههای کنترل حیاتی جدا کنید.
- کنترل دسترسی: کنترل دسترسی سختگیرانه مبتنی بر نقش را اعمال کنید و احراز هویت چندعاملی را برای همه اپراتورها الزامی کنید.
- مدیریت آسیبپذیریها: وصلههای امنیتی را پیش از استقرار در خطوط تولید فعال، در محیطهای آفلاین بهدقت آزمایش کنید.
- پایش پیوسته: سوابق حسابرسی فعال را حفظ کنید و سامانههای تشخیص نفوذی را به کار بگیرید که بهطور خاص برای پروتکلهای صنعتی طراحی شدهاند.
بهعنوان متخصص اتوماسیون، اکیداً توصیه میکنم سامانههای کنترل توزیعشده قدیمی را مرتباً آزمایش نفوذ کنید تا آسیبپذیریهای پنهان را پیش از سوءاستفاده مهاجمان شناسایی کنید.
حاکمیت امنیت سایبری میانوظیفهای
ایمنسازی کارخانههای تولیدی مدرن مستلزم همکاری میان واحدهای گوناگون است. مدیران کارخانه بهتنهایی نمیتوانند امنیت سایبری صنعتی را مدیریت کنند. در عوض، سازمانها باید تیمهای ویژهای تشکیل دهند که متشکل از متخصصان فناوری اطلاعات، مهندسان کنترل، اپراتورهای سامانه و کارشناسان امنیت فیزیکی باشند.
علاوه بر این، مدیران ارشد فناوری اطلاعات باید مسئولیت کامل هرگونه حادثه ایمنی ناشی از نفوذهای سایبری را بپذیرند. همکاری با یکپارچهسازان سامانه نیز تضمین میکند که تدابیر امنیتی در اجرای فرایندهای بلادرنگ اختلال ایجاد نکنند.
سناریوی کاربردی: ایمنسازی یک تصفیهخانه آب
یک تصفیهخانه آب شهری را در نظر بگیرید که به معماری هوشمند اسکادا مهاجرت میکند. این تأسیسات برای تنظیم دوز مواد شیمیایی از سامانههای کنترل توزیعشده و کنترلگرهای منطقی برنامهپذیر استفاده میکند.
برای جلوگیری از دستکاری غیرمجاز از راه دور، مهندسان درگاههای امنیتی یکطرفه و بخشبندی شبکه مبتنی بر ناحیه را پیادهسازی میکنند. همچنین، همه درگاههای ارتباطی فیزیکی بلااستفاده را در هر کنترلگر غیرفعال میکنند.
در جریان آزمونهای پیش از راهاندازی، تیم امنیت حمله منع سرویس را شبیهسازی میکند. سامانه با آغاز پروتکلهای کاهش تدریجی عملکرد بهخوبی پاسخ میدهد و بدون ایجاد وقفه در آبرسانی، حلقههای حیاتی را به حالت دستی تغییر میدهد. در نتیجه، تأسیسات بهطور کامل با استانداردهای حفاظت از زیرساختهای حیاتی مطابقت پیدا میکند.
زندگینامه نویسنده
نویسنده، چن بو، متخصص ارشد اتوماسیون صنعتی و سامانههای کنترل است و ۱۵ سال سابقه کار میدانی دارد. او بهعنوان معمار ارشد امنیت در پروژههای بزرگ تولید هوشمند و زیرساختهای حیاتی در سراسر جهان فعالیت کرده است. تخصص چن شامل امنیت شبکههای صنعتی، برنامهنویسی PLC و مهاجرت سامانههای کنترل توزیعشده است. او مرتب دیدگاههای فنی خود را منتشر میکند تا به مهندسان کمک کند شکاف میان اتوماسیون سنتی کارخانه و استانداردهای مدرن امنیت سایبری را از میان بردارند.
- ارسالشده در:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security