Protección de infraestructuras críticas: estrategias esenciales de ciberseguridad para sistemas de control industrial (ICS)
- 〡
- 〡 por WUPAMBO
La evolución de los sistemas de control industrial y las vulnerabilidades modernas
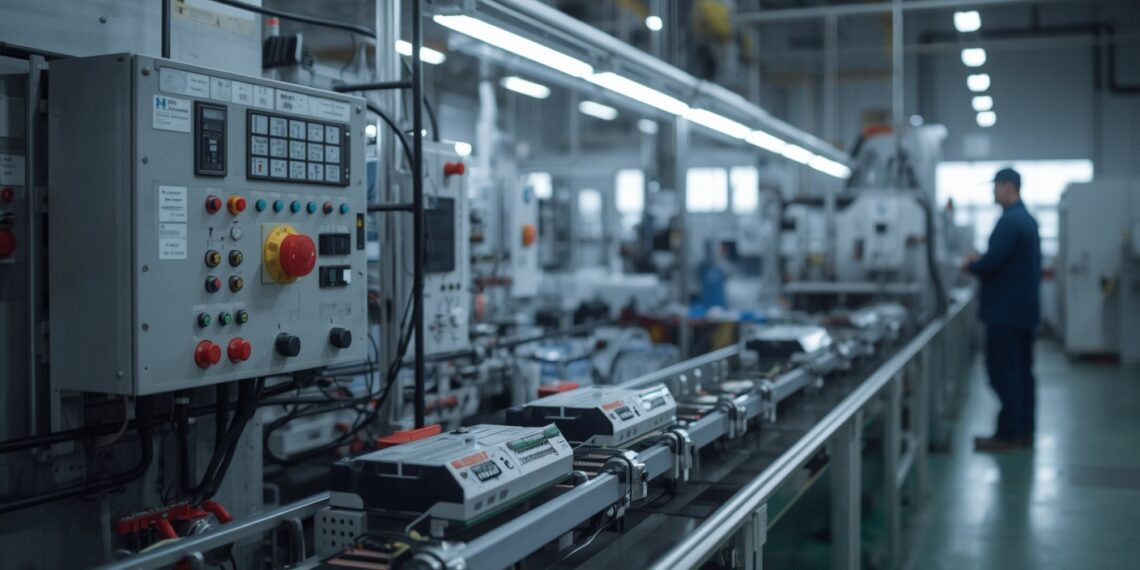
Los sistemas de control industrial rigen infraestructuras críticas en todo el mundo. Tradicionalmente, estos sistemas funcionaban completamente aislados de las redes corporativas. Los ingenieros utilizaban protocolos de control propietarios y hardware especializado para mantener la seguridad de las plantas. Sin embargo, las instalaciones modernas ahora integran dispositivos de bajo costo con protocolo de Internet y sistemas operativos comerciales. Como resultado, las redes de automatización de fábricas se parecen mucho a los entornos convencionales de tecnología de la información.
Esta transformación digital aporta una eficiencia operativa sin precedentes. Además, introduce importantes vulnerabilidades de ciberseguridad. Los adversarios externos ahora pueden explotar las redes conectadas, poniendo en peligro las operaciones físicas de las plantas y la seguridad de las personas.
Objetivos de seguridad únicos en los sistemas de control
Los entornos industriales priorizan los objetivos de seguridad de forma diferente a las infraestructuras de TI convencionales. En la automatización de fábricas, la disponibilidad del sistema y la integridad de los datos siempre prevalecen sobre la confidencialidad.
Cuando se producen incidentes cibernéticos, afectan directamente al mundo físico. Por ejemplo, actores maliciosos pueden manipular controladores lógicos programables para interrumpir la producción o dañar maquinaria costosa. Por lo tanto, los programas integrales de ciberseguridad deben proteger vidas humanas, prevenir desastres medioambientales y salvaguardar las economías nacionales.
Implementación de estrategias de defensa en profundidad para la seguridad de los sistemas de control industrial
La seguridad industrial robusta requiere una estrategia de defensa en capas. Las organizaciones nunca deben confiar en la seguridad por oscuridad. En su lugar, los equipos de seguridad deben implementar un marco integral durante todo el ciclo de vida de los activos:
- Segmentación de redes: Implemente firewalls de inspección con estado y zonas desmilitarizadas para separar las redes corporativas de las redes de control críticas.
- Control de acceso: Aplique un control de acceso estricto basado en roles y exija autenticación multifactor para todos los operadores.
- Gestión de vulnerabilidades: Pruebe rigurosamente los parches de seguridad en entornos aislados antes de implementarlos en líneas de producción activas.
- Monitoreo continuo: Mantenga registros de auditoría activos e implemente sistemas de detección de intrusiones específicamente adaptados a los protocolos industriales.
Como experto en automatización, recomiendo encarecidamente realizar pruebas de penetración periódicas en sistemas de control distribuido heredados para detectar vulnerabilidades ocultas antes de que las aprovechen actores malintencionados.
Gobernanza de la ciberseguridad interdisciplinaria
La protección de las plantas de fabricación modernas requiere colaboración interdisciplinaria. Los responsables de planta no pueden gestionar por sí solos la ciberseguridad industrial. En su lugar, las organizaciones deben crear equipos especializados formados por profesionales de TI, ingenieros de control, operadores de sistemas y expertos en seguridad física.
Además, los directores de sistemas de información deben asumir toda la responsabilidad por cualquier incidente de seguridad causado por ciberataques. La colaboración con los integradores de sistemas también garantiza que las medidas de seguridad no interfieran con la ejecución de procesos en tiempo real.
Escenario de aplicación práctica: protección de una planta de tratamiento de agua
Consideremos una planta municipal de tratamiento de agua que migra a una arquitectura SCADA inteligente. La instalación utiliza sistemas de control distribuido y controladores lógicos programables para regular la dosificación de sustancias químicas.
Para evitar la manipulación remota no autorizada, los ingenieros implementan pasarelas de seguridad unidireccionales y segmentación de red basada en zonas. Además, desactivan todos los puertos de comunicación físicos que no se utilizan en cada controlador.
Durante las pruebas previas a la puesta en servicio, el equipo de seguridad simula un ataque de denegación de servicio. El sistema responde con fluidez e inicia protocolos de degradación controlada, conmutando los bucles críticos al funcionamiento manual sin interrumpir el suministro de agua. Como resultado, la instalación cumple plenamente los estándares de protección de infraestructuras críticas.
Biografía del autor
El autor, Chen Bo, es un especialista sénior en automatización industrial y sistemas de control con 15 años de experiencia sobre el terreno. Ha ejercido como arquitecto jefe de seguridad en importantes proyectos de fabricación inteligente e infraestructuras críticas de todo el mundo. Chen se especializa en seguridad de redes industriales, programación de PLC y migración de sistemas de control distribuido. Publica habitualmente análisis técnicos para ayudar a los ingenieros a cerrar la brecha entre la automatización tradicional de fábricas y los estándares modernos de ciberseguridad.
- Publicado en:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security