Kritik Altyapının Korunması: Endüstriyel Kontrol Sistemleri (ICS) için Temel Siber Güvenlik Stratejileri
- 〡
- 〡 tarafından WUPAMBO
Endüstriyel Kontrol Sistemlerinin Gelişimi ve Modern Güvenlik Açıkları
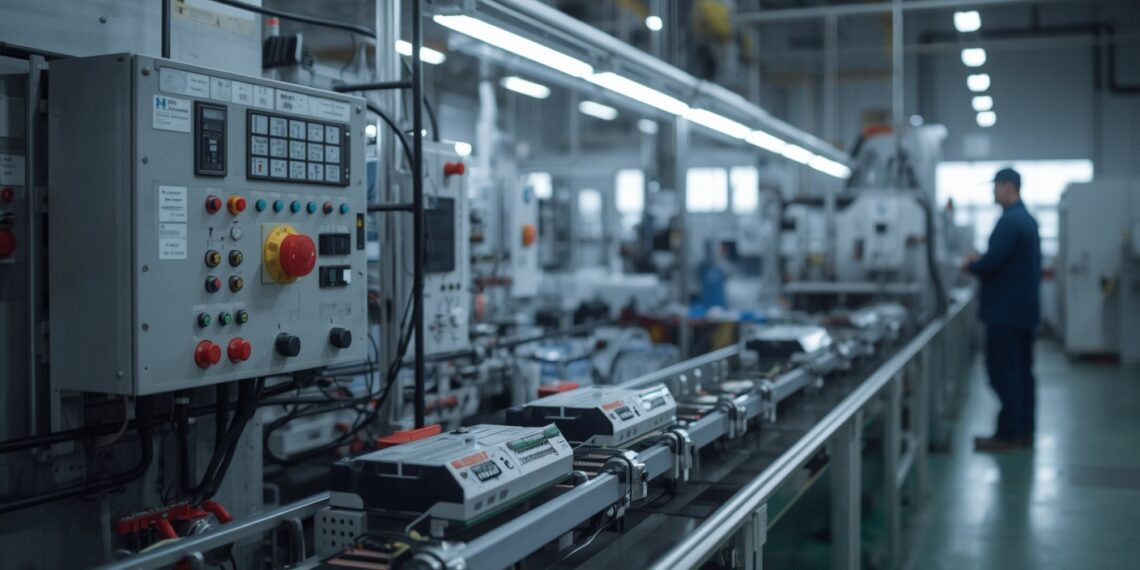
Endüstriyel kontrol sistemleri dünya genelindeki kritik altyapıları yönetir. Geleneksel olarak bu sistemler kurumsal ağlardan tamamen yalıtılmış biçimde çalışırdı. Mühendisler tesis güvenliğini sağlamak için tescilli kontrol protokollerinden ve özel donanımlardan yararlanırdı. Ancak modern tesisler artık düşük maliyetli İnternet Protokolü cihazlarını ve ticari işletim sistemlerini entegre ediyor. Sonuç olarak fabrika otomasyon ağları, standart bilgi teknolojisi ortamlarına çok benziyor.
Bu dijital dönüşüm, operasyonel verimliliği benzeri görülmemiş ölçüde artırır. Ayrıca önemli siber güvenlik açıklarını da beraberinde getirir. Dış tehdit aktörleri artık bağlantılı ağlardan yararlanarak tesislerin fiziksel işleyişini ve insan güvenliğini tehdit edebilir.
Kontrol Sistemlerinde Benzersiz Güvenlik Hedefleri
Endüstriyel ortamlar, güvenlik hedeflerine standart BT altyapılarından farklı öncelikler verir. Fabrika otomasyonunda sistem kullanılabilirliği ve veri bütünlüğü, gizliliğe her zaman önceliklidir.
Siber olaylar meydana geldiğinde fiziksel dünyayı doğrudan etkiler. Örneğin kötü niyetli kişiler, üretimi aksatmak veya pahalı makinelere zarar vermek için programlanabilir mantık denetleyicilerini manipüle edebilir. Bu nedenle kapsamlı siber güvenlik programları insan yaşamını korumalı, çevre felaketlerini önlemeli ve ulusal ekonomileri güvence altına almalıdır.
ICS Güvenliği için Derinlemesine Savunma Stratejilerinin Uygulanması
Güçlü bir endüstriyel güvenlik, katmanlı bir savunma stratejisi gerektirir. Kuruluşlar hiçbir zaman bilinmezlikten yararlanarak güvenlik sağlamaya bel bağlamamalıdır. Bunun yerine güvenlik ekipleri, varlıkların tüm yaşam döngüsünü kapsayan kapsamlı bir çerçeve uygulamalıdır:
- Ağ Ayrıştırma: Kurumsal ağları kritik kontrol ağlarından ayırmak için durum denetimli güvenlik duvarları ve askerden arındırılmış bölgeler kurun.
- Erişim Kontrolü: Sıkı rol tabanlı erişim denetimini uygulayın ve tüm operatörler için çok faktörlü kimlik doğrulamayı zorunlu kılın.
- Güvenlik Açığı Yönetimi: Güvenlik yamalarını canlı üretim hatlarına dağıtmadan önce çevrimdışı ortamlarda titizlikle test edin.
- Sürekli İzleme: Etkin denetim izlerini koruyun ve özellikle endüstriyel protokollere göre uyarlanmış izinsiz giriş tespit sistemleri kurun.
Bir otomasyon uzmanı olarak, kötü niyetli kişiler istismar etmeden önce gizli güvenlik açıklarını ortaya çıkarmak için eski dağıtık kontrol sistemlerinde düzenli sızma testleri yapılmasını önemle tavsiye ediyorum.
Çapraz İşlevli Siber Güvenlik Yönetişimi
Modern üretim tesislerinin güvenliğini sağlamak, farklı işlevler arasında iş birliği gerektirir. Tesis yöneticileri endüstriyel siber güvenliği tek başlarına yönetemez. Bunun yerine kuruluşlar; BT uzmanları, kontrol mühendisleri, sistem operatörleri ve fiziksel güvenlik uzmanlarından oluşan özel ekipler kurmalıdır.
Ayrıca bilgi işlemden sorumlu üst düzey yöneticiler, siber ihlallerin yol açtığı güvenlik olaylarının tüm sorumluluğunu üstlenmelidir. Sistem entegratörleriyle iş birliği yapmak, güvenlik önlemlerinin süreçlerin gerçek zamanlı yürütülmesini aksatmamasını da sağlar.
Pratik Uygulama Senaryosu: Su Arıtma Tesisinin Güvenliğinin Sağlanması
Akıllı bir SCADA mimarisine geçiş yapan bir belediye su arıtma tesisini ele alalım. Tesis, kimyasal dozajını düzenlemek için dağıtık kontrol sistemlerinden ve programlanabilir mantık denetleyicilerinden yararlanır.
Yetkisiz uzaktan müdahaleyi önlemek için mühendisler tek yönlü güvenlik ağ geçitleri ve bölge tabanlı ağ segmentasyonu uygular. Ayrıca her kontrol cihazındaki kullanılmayan tüm fiziksel iletişim bağlantı noktalarını devre dışı bırakırlar.
Devreye alma öncesi testler sırasında güvenlik ekibi bir hizmet engelleme saldırısını simüle eder. Sistem, su dağıtımını kesintiye uğratmadan kritik kontrol döngülerini manuel çalışmaya geçirerek kontrollü bozulma protokollerini devreye alır ve sorunsuz yanıt verir. Sonuç olarak tesis, kritik altyapı koruma standartlarına tam uyum sağlar.
Yazar Biyografisi
Yazar Chen Bo, sahada 15 yıllık deneyime sahip kıdemli bir endüstriyel otomasyon ve kontrol sistemleri uzmanıdır. Dünyanın dört bir yanında yürütülen önemli akıllı üretim ve kritik altyapı projelerinde baş güvenlik mimarı olarak görev yapmıştır. Chen; endüstriyel ağ güvenliği, PLC programlama ve dağıtık kontrol sistemi geçişi konularında uzmanlaşmıştır. Mühendislerin geleneksel fabrika otomasyonu ile modern siber güvenlik standartları arasındaki boşluğu kapatmalarına yardımcı olmak için düzenli olarak teknik görüşlerini yayımlar.
- Gönderildiğinde:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security