Melindungi Infrastruktur Kritikal: Strategi Keselamatan Siber Penting untuk Sistem Kawalan Industri (ICS)
- 〡
- 〡 oleh WUPAMBO
Evolusi Sistem Kawalan Industri dan Kerentanan Moden
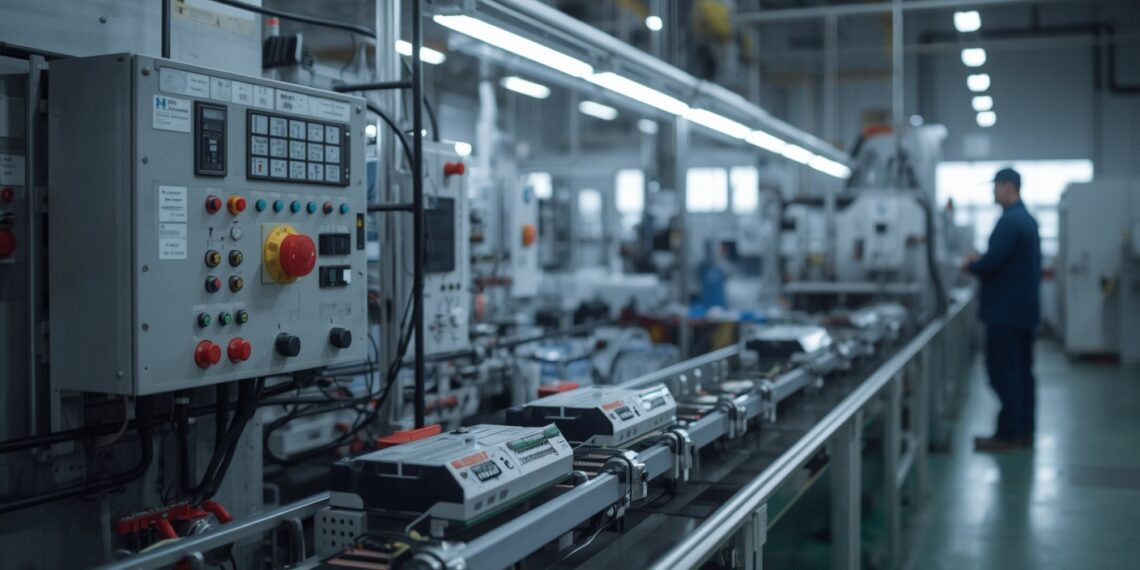
Sistem kawalan industri mengawal infrastruktur kritikal di seluruh dunia. Dahulu, sistem ini beroperasi secara terasing sepenuhnya daripada rangkaian korporat. Jurutera menggunakan protokol kawalan proprietari dan perkakasan khusus untuk memastikan keselamatan loji. Namun, kemudahan moden kini mengintegrasikan peranti Protokol Internet kos rendah dan sistem pengendalian komersial. Hasilnya, rangkaian automasi kilang kini hampir menyerupai persekitaran teknologi maklumat biasa.
Transformasi digital ini membawa kecekapan operasi yang tiada tandingan. Selain itu, transformasi ini turut mewujudkan kerentanan keselamatan siber yang ketara. Pihak luar yang berniat jahat kini boleh mengeksploitasi rangkaian yang bersambung, sekali gus mengancam operasi loji fizikal dan keselamatan manusia.
Objektif Keselamatan Unik dalam Sistem Kawalan
Persekitaran industri mengutamakan objektif keselamatan secara berbeza daripada infrastruktur IT biasa. Dalam automasi kilang, ketersediaan sistem dan integriti data sentiasa diutamakan berbanding kerahsiaan.
Apabila insiden siber berlaku, kesannya dirasai secara langsung di dunia fizikal. Contohnya, pelaku berniat jahat boleh memanipulasi pengawal logik boleh atur cara untuk mengganggu pengeluaran atau merosakkan mesin yang mahal. Oleh itu, program keselamatan siber yang menyeluruh mesti melindungi nyawa manusia, mencegah bencana alam sekitar dan menjaga ekonomi negara.
Melaksanakan Strategi Pertahanan Mendalam untuk Keselamatan ICS
Keselamatan industri yang kukuh memerlukan strategi pertahanan berlapis. Organisasi tidak boleh sekali-kali bergantung pada keselamatan melalui ketidakjelasan. Sebaliknya, pasukan keselamatan harus melaksanakan rangka kerja menyeluruh sepanjang kitar hayat aset:
- Pengasingan Rangkaian: Gunakan tembok api pemeriksaan berkeadaan dan zon nyahketenteraan untuk mengasingkan rangkaian korporat daripada rangkaian kawalan kritikal.
- Kawalan Akses: Laksanakan kawalan akses berasaskan peranan yang ketat dan wajibkan pengesahan berbilang faktor untuk semua operator.
- Pengurusan Kerentanan: Uji tampalan keselamatan dengan teliti dalam persekitaran luar talian sebelum menggunakannya pada barisan pengeluaran sebenar.
- Pemantauan Berterusan: Kekalkan jejak audit yang aktif dan gunakan sistem pengesanan pencerobohan yang dikhususkan untuk protokol industri.
Sebagai pakar automasi, saya amat mengesyorkan agar ujian penembusan dilakukan secara berkala terhadap sistem kawalan teragih legasi untuk mendedahkan kelemahan tersembunyi sebelum dieksploitasi oleh pihak berniat jahat.
Tadbir Urus Keselamatan Siber Rentas Fungsi
Menjamin keselamatan kilang pembuatan moden memerlukan kerjasama rentas fungsi. Pengurus kilang tidak boleh mengurus keselamatan siber industri secara bersendirian. Sebaliknya, organisasi mesti membentuk pasukan khusus yang terdiri daripada profesional IT, jurutera kawalan, operator sistem dan pakar keselamatan fizikal.
Selain itu, ketua pegawai maklumat mesti menerima tanggungjawab penuh atas sebarang insiden keselamatan yang disebabkan oleh pelanggaran siber. Kerjasama dengan pengintegrasi sistem juga memastikan langkah keselamatan tidak mengganggu pelaksanaan proses masa nyata.
Senario Aplikasi Praktikal: Menjamin Keselamatan Kemudahan Rawatan Air
Bayangkan sebuah loji rawatan air perbandaran yang beralih kepada seni bina SCADA pintar. Kemudahan itu menggunakan sistem kawalan teragih dan pengawal logik boleh atur cara untuk mengawal dos bahan kimia.
Untuk mencegah pengubahan tanpa kebenaran dari jauh, jurutera melaksanakan get laluan keselamatan sehala dan segmentasi rangkaian berasaskan zon. Selain itu, mereka melumpuhkan semua port komunikasi fizikal yang tidak digunakan pada setiap pengawal.
Semasa ujian sebelum pentauliahan, pasukan keselamatan mensimulasikan serangan penafian perkhidmatan. Sistem bertindak balas dengan lancar dengan memulakan protokol penyusutan fungsi secara berperingkat, lalu menukar gelung kritikal kepada operasi manual tanpa mengganggu bekalan air. Hasilnya, kemudahan itu mencapai pematuhan sepenuhnya terhadap piawaian perlindungan infrastruktur kritikal.
Biografi Pengarang
Pengarang, Chen Bo, ialah pakar kanan dalam automasi industri dan sistem kawalan dengan pengalaman lapangan selama 15 tahun. Beliau pernah berkhidmat sebagai arkitek keselamatan utama bagi projek pembuatan pintar dan infrastruktur kritikal berskala besar di seluruh dunia. Chen pakar dalam keselamatan rangkaian industri, pengaturcaraan PLC dan migrasi sistem kawalan teragih. Beliau kerap menerbitkan pandangan teknikal untuk membantu jurutera merapatkan jurang antara automasi kilang tradisional dengan piawaian keselamatan siber moden.
- Dihantar dalam:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security