Melindungi Infrastruktur Kritis: Strategi Keamanan Siber Penting untuk Sistem Kontrol Industri (ICS)
- 〡
- 〡 oleh WUPAMBO
Evolusi Sistem Kontrol Industri dan Kerentanan Modern
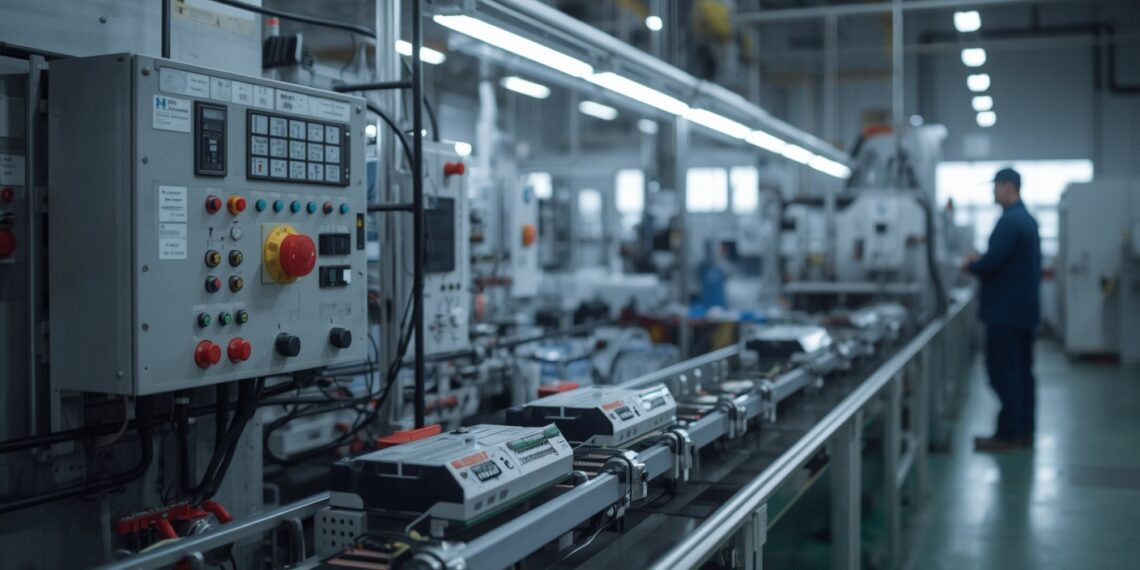
Sistem kontrol industri mengelola infrastruktur kritis di seluruh dunia. Secara tradisional, sistem ini beroperasi sepenuhnya terpisah dari jaringan perusahaan. Para insinyur menggunakan protokol kontrol proprieter dan perangkat keras khusus untuk menjaga keselamatan fasilitas. Namun, fasilitas modern kini mengintegrasikan perangkat Protokol Internet berbiaya rendah dan sistem operasi komersial. Akibatnya, jaringan otomatisasi pabrik sangat mirip dengan lingkungan teknologi informasi standar.
Transformasi digital ini menghadirkan efisiensi operasional yang belum pernah terjadi sebelumnya. Selain itu, transformasi ini menimbulkan kerentanan keamanan siber yang signifikan. Pihak luar yang berniat jahat kini dapat mengeksploitasi jaringan yang terhubung, sehingga mengancam operasi fasilitas fisik dan keselamatan manusia.
Tujuan Keamanan Unik dalam Sistem Kontrol
Lingkungan industri menetapkan prioritas tujuan keamanan secara berbeda dari infrastruktur TI standar. Dalam otomatisasi pabrik, ketersediaan sistem dan integritas data selalu lebih diutamakan daripada kerahasiaan.
Saat insiden siber terjadi, dampaknya langsung terasa di dunia fisik. Misalnya, pelaku kejahatan dapat memanipulasi pengendali logika terprogram untuk mengganggu produksi atau merusak mesin yang mahal. Karena itu, program keamanan siber yang komprehensif harus melindungi nyawa manusia, mencegah bencana lingkungan, dan menjaga perekonomian nasional.
Menerapkan Strategi Pertahanan Berlapis untuk Keamanan ICS
Keamanan industri yang tangguh memerlukan strategi pertahanan berlapis. Organisasi tidak boleh mengandalkan keamanan melalui ketidakjelasan. Sebaliknya, tim keamanan harus menerapkan kerangka kerja komprehensif di seluruh siklus hidup aset:
- Pemisahan Jaringan: Terapkan firewall inspeksi stateful dan zona demiliterisasi untuk memisahkan jaringan perusahaan dari jaringan kontrol kritis.
- Kontrol Akses: Terapkan kontrol akses berbasis peran yang ketat dan wajibkan autentikasi multifaktor bagi semua operator.
- Manajemen Kerentanan: Uji patch keamanan secara menyeluruh di lingkungan luring sebelum menerapkannya ke lini produksi aktif.
- Pemantauan Berkelanjutan: Pertahankan jejak audit aktif dan terapkan sistem deteksi intrusi yang dirancang khusus untuk protokol industri.
Sebagai pakar otomasi, saya sangat menyarankan pengujian penetrasi rutin pada sistem kendali terdistribusi lama untuk menemukan kerentanan tersembunyi sebelum dieksploitasi oleh pihak berniat jahat.
Tata Kelola Keamanan Siber Lintas Fungsi
Mengamankan pabrik manufaktur modern menuntut kolaborasi lintas fungsi. Manajer pabrik tidak dapat menangani keamanan siber industri sendirian. Sebaliknya, organisasi harus membentuk tim khusus yang terdiri atas profesional TI, insinyur sistem kendali, operator sistem, dan pakar keamanan fisik.
Selain itu, kepala pejabat informasi harus menerima tanggung jawab penuh atas setiap insiden keselamatan yang disebabkan oleh pelanggaran keamanan siber. Kolaborasi dengan integrator sistem juga memastikan langkah-langkah keamanan tidak mengganggu eksekusi proses waktu nyata.
Skenario Penerapan Praktis: Mengamankan Instalasi Pengolahan Air
Bayangkan sebuah instalasi pengolahan air kota yang beralih ke arsitektur SCADA cerdas. Fasilitas tersebut menggunakan sistem kendali terdistribusi dan pengendali logika terprogram untuk mengatur pemberian dosis bahan kimia.
Untuk mencegah perubahan jarak jauh tanpa izin, para insinyur menerapkan gateway keamanan satu arah dan segmentasi jaringan berbasis zona. Selain itu, mereka menonaktifkan semua port komunikasi fisik yang tidak digunakan pada setiap pengendali.
Selama pengujian prapengoperasian, tim keamanan menyimulasikan serangan penolakan layanan. Sistem merespons dengan lancar dengan memulai protokol degradasi bertahap dan mengalihkan loop kritis ke operasi manual tanpa mengganggu penyaluran air. Hasilnya, fasilitas tersebut sepenuhnya memenuhi standar perlindungan infrastruktur penting.
Biografi Penulis
Penulis, Chen Bo, adalah spesialis senior otomasi industri dan sistem kendali dengan pengalaman lapangan selama 15 tahun. Ia pernah menjabat sebagai arsitek keamanan utama untuk berbagai proyek manufaktur cerdas dan infrastruktur penting di seluruh dunia. Chen berspesialisasi dalam keamanan jaringan industri, pemrograman PLC, dan migrasi sistem kendali terdistribusi. Ia rutin menerbitkan wawasan teknis untuk membantu para insinyur menjembatani kesenjangan antara otomasi pabrik tradisional dan standar keamanan siber modern.
- Diposting di:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security