महत्वपूर्ण अवसंरचना की सुरक्षा: औद्योगिक नियंत्रण प्रणालियों (ICS) के लिए आवश्यक साइबर सुरक्षा रणनीतियाँ
- 〡
- 〡 द्वारा WUPAMBO
औद्योगिक नियंत्रण प्रणालियों का विकास और आधुनिक कमज़ोरियाँ
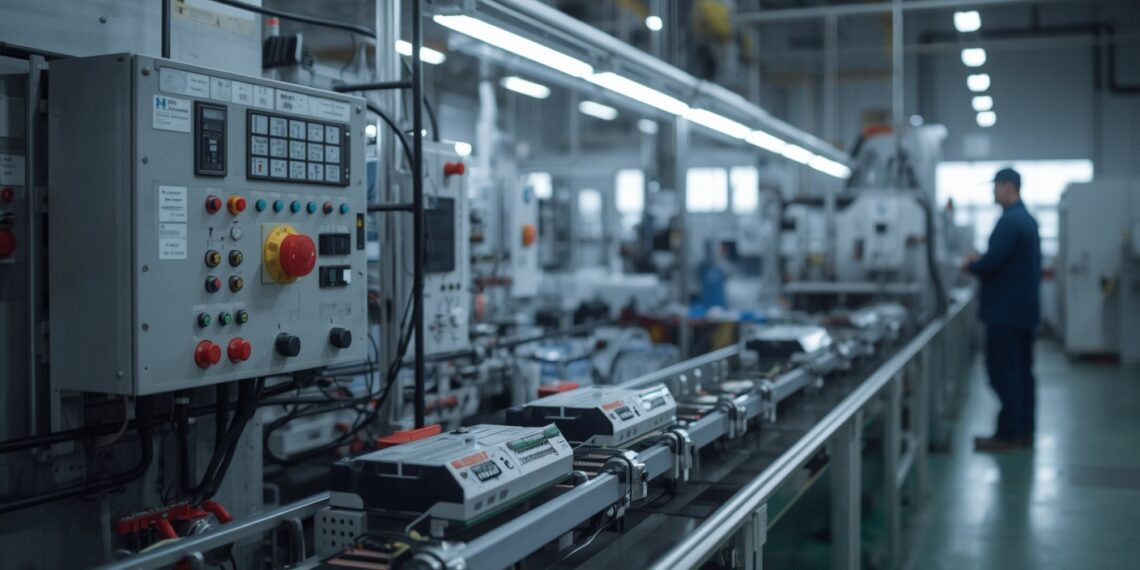
दुनिया भर में महत्वपूर्ण अवसंरचनाओं का संचालन औद्योगिक नियंत्रण प्रणालियाँ करती हैं। परंपरागत रूप से, ये प्रणालियाँ कॉर्पोरेट नेटवर्क से पूरी तरह अलग रहकर काम करती थीं। संयंत्र की सुरक्षा बनाए रखने के लिए इंजीनियर स्वामित्व वाले नियंत्रण प्रोटोकॉल और विशेष हार्डवेयर का उपयोग करते थे। हालाँकि, आधुनिक सुविधाएँ अब कम लागत वाले इंटरनेट प्रोटोकॉल उपकरणों और व्यावसायिक ऑपरेटिंग सिस्टम को एकीकृत करती हैं। नतीजतन, फ़ैक्टरी स्वचालन नेटवर्क सामान्य सूचना प्रौद्योगिकी परिवेशों से काफ़ी मिलते-जुलते हैं।
यह डिजिटल परिवर्तन अभूतपूर्व परिचालन दक्षता लाता है। इसके अलावा, इससे साइबर सुरक्षा की गंभीर कमज़ोरियाँ पैदा होती हैं। बाहरी हमलावर अब आपस में जुड़े नेटवर्क का फ़ायदा उठा सकते हैं, जिससे भौतिक संयंत्र के संचालन और मानव सुरक्षा को ख़तरा हो सकता है।
नियंत्रण प्रणालियों में विशिष्ट सुरक्षा उद्देश्य
औद्योगिक परिवेश सुरक्षा के उद्देश्यों को सामान्य IT अवसंरचनाओं से अलग प्राथमिकता देते हैं। फ़ैक्टरी स्वचालन में, सिस्टम की उपलब्धता और डेटा की अखंडता को हमेशा गोपनीयता से अधिक प्राथमिकता दी जाती है।
साइबर घटनाएँ होने पर उनका सीधा असर भौतिक दुनिया पर पड़ता है। उदाहरण के लिए, दुर्भावनापूर्ण तत्व उत्पादन बाधित करने या महँगी मशीनरी को नुकसान पहुँचाने के लिए प्रोग्रामेबल लॉजिक कंट्रोलर में हेरफेर कर सकते हैं। इसलिए, व्यापक साइबर सुरक्षा कार्यक्रमों को मानव जीवन की रक्षा करनी चाहिए, पर्यावरणीय आपदाओं को रोकना चाहिए और राष्ट्रीय अर्थव्यवस्थाओं को सुरक्षित रखना चाहिए।
ICS सुरक्षा के लिए रक्षा की बहुस्तरीय रणनीतियाँ लागू करना
मज़बूत औद्योगिक सुरक्षा के लिए रक्षा की बहुस्तरीय रणनीति आवश्यक है। संगठनों को कभी भी सुरक्षा को गोपनीयता पर निर्भर नहीं करना चाहिए। इसके बजाय, सुरक्षा टीमों को परिसंपत्तियों के पूरे जीवनचक्र में एक व्यापक ढाँचा लागू करना चाहिए:
- नेटवर्क पृथक्करण: कॉर्पोरेट नेटवर्क को महत्वपूर्ण नियंत्रण नेटवर्क से अलग रखने के लिए स्टेटफुल इंस्पेक्शन फ़ायरवॉल और असैन्यीकृत क्षेत्र लागू करें।
- एक्सेस नियंत्रण: भूमिका-आधारित सख़्त एक्सेस नियंत्रण लागू करें और सभी ऑपरेटरों के लिए बहु-कारक प्रमाणीकरण अनिवार्य करें।
- कमज़ोरियों का प्रबंधन: सुरक्षा पैच को लाइव उत्पादन लाइनों पर लागू करने से पहले ऑफ़लाइन परिवेशों में उनकी कठोरता से जाँच करें।
- निरंतर निगरानी: सक्रिय ऑडिट ट्रेल बनाए रखें और विशेष रूप से औद्योगिक प्रोटोकॉल के लिए तैयार घुसपैठ पहचान प्रणालियाँ लागू करें।
स्वचालन विशेषज्ञ के रूप में, मैं पुरानी वितरित नियंत्रण प्रणालियों पर नियमित रूप से प्रवेश परीक्षण करने की पुरज़ोर अनुशंसा करता हूँ, ताकि दुर्भावनापूर्ण हमलावरों के उनका फ़ायदा उठाने से पहले छिपी हुई कमज़ोरियों का पता लगाया जा सके।
विभिन्न विभागों के बीच साइबर सुरक्षा का संचालन
आधुनिक विनिर्माण संयंत्रों को सुरक्षित करने के लिए विभिन्न विभागों के बीच सहयोग ज़रूरी है। संयंत्र प्रबंधक अकेले औद्योगिक साइबर सुरक्षा का प्रबंधन नहीं कर सकते। इसके बजाय, संगठनों को IT पेशेवरों, नियंत्रण इंजीनियरों, सिस्टम ऑपरेटरों और भौतिक सुरक्षा विशेषज्ञों वाली समर्पित टीमें बनानी चाहिए।
इसके अलावा, मुख्य सूचना अधिकारियों को साइबर उल्लंघनों के कारण होने वाली किसी भी सुरक्षा घटना की पूरी जवाबदेही स्वीकार करनी चाहिए। सिस्टम इंटीग्रेटरों के साथ सहयोग यह भी सुनिश्चित करता है कि सुरक्षा उपाय रीयल-टाइम प्रक्रिया निष्पादन में बाधा न डालें।
व्यावहारिक अनुप्रयोग परिदृश्य: जल उपचार सुविधा को सुरक्षित करना
मान लीजिए कि एक नगरपालिका जल उपचार संयंत्र स्मार्ट SCADA संरचना में माइग्रेट कर रहा है। यह सुविधा रासायनिक खुराक को नियंत्रित करने के लिए वितरित नियंत्रण प्रणालियों और प्रोग्रामेबल लॉजिक कंट्रोलरों का उपयोग करती है।
अनधिकृत दूरस्थ छेड़छाड़ रोकने के लिए, इंजीनियर एकदिशीय सुरक्षा गेटवे और ज़ोन-आधारित नेटवर्क विभाजन लागू करते हैं। इसके अलावा, वे हर नियंत्रक के सभी अप्रयुक्त भौतिक संचार पोर्ट बंद कर देते हैं।
कमीशनिंग-पूर्व परीक्षण के दौरान, सुरक्षा टीम सेवा-अस्वीकार (denial-of-service) हमले का अनुकरण करती है। सिस्टम नियंत्रित रूप से कामकाज घटाने के प्रोटोकॉल शुरू करके सुचारू रूप से प्रतिक्रिया देता है और जलापूर्ति बाधित किए बिना महत्वपूर्ण नियंत्रण लूप को मैन्युअल संचालन पर स्विच कर देता है। इसके परिणामस्वरूप, सुविधा महत्वपूर्ण बुनियादी ढाँचे की सुरक्षा के मानकों का पूर्ण अनुपालन हासिल करती है।
लेखक का परिचय
लेखक, Chen Bo, औद्योगिक स्वचालन और नियंत्रण प्रणालियों के वरिष्ठ विशेषज्ञ हैं, जिन्हें इस क्षेत्र में 15 वर्षों का अनुभव है। उन्होंने दुनिया भर में स्मार्ट विनिर्माण और महत्वपूर्ण बुनियादी ढाँचा परियोजनाओं के लिए प्रमुख सुरक्षा वास्तुकार के रूप में काम किया है। Chen औद्योगिक नेटवर्क सुरक्षा, PLC प्रोग्रामिंग और वितरित नियंत्रण प्रणाली के माइग्रेशन में विशेषज्ञ हैं। वे इंजीनियरों को पारंपरिक फ़ैक्टरी स्वचालन और आधुनिक साइबर सुरक्षा मानकों के बीच की दूरी पाटने में मदद करने के लिए नियमित रूप से तकनीकी जानकारियाँ प्रकाशित करते हैं।
- में पोस्ट किया गया:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security