Comprendre les causes profondes du passage imprévu des automates programmables en mode arrêt dans l’automatisation industrielle
- 〡
- 〡 par WUPAMBO

Démystifier les états de fonctionnement des API et les séquences de démarrage
Les automates programmables modernes gèrent leur exécution au moyen de différents états de fonctionnement : Run, Stop, démarrage et attente. Lors de la mise sous tension, un automate initialise les registres mémoire en mode Stop avant de passer brièvement en mode démarrage. Durant cette phase, des autodiagnostics internes évaluent l’intégrité du système, tant au niveau matériel que des programmes utilisateur. Si l’automate ne détecte aucune défaillance critique, il passe en mode Run pour exécuter le programme de commande en continu. Toutefois, toute anomalie grave du système renvoie immédiatement l’unité centrale en mode Stop afin d’éviter tout comportement erratique des machines dans l’usine.
Anomalies matérielles et défaillances des modules
Les défaillances matérielles critiques font souvent sortir les automates du mode Run. Les courts-circuits dans les bus d’alimentation du fond de panier, les pertes graves de communication avec les modules ou les fluctuations de l’alimentation provoquent le déclenchement immédiat d’une panne de l’unité centrale. Les incompatibilités non critiques entre cartes peuvent seulement générer des avertissements sans interrompre le traitement. Toutefois, les défaillances catastrophiques de modules ou les connexions de châssis endommagées déclenchent des procédures d’arrêt de protection afin de préserver les équipements de terrain. Au cours de mes 15 années de maintenance dans des usines industrielles, j’ai constaté que l’installation d’alimentations redondantes pour le fond de panier et de protections contre les surtensions de haute qualité réduit considérablement les déclenchements inattendus de l’unité centrale liés au matériel.
Exceptions de la logique logicielle et erreurs de gestion de la mémoire
Les erreurs d’exécution logicielle non interceptées constituent une autre cause majeure des arrêts imprévus des automates. Parmi les erreurs de programmation courantes, on trouve les divisions par zéro, les dépassements d’indice de tableau, les boucles infinies et les expirations du délai du chien de garde. Lorsqu’une exception non gérée survient dans la logique d’exécution, le processeur interrompt l’exécution afin d’éviter la corruption de l’état des sorties. De plus, si les modifications effectuées en cours d’exécution ne sont pas enregistrées dans la mémoire vive non volatile, des erreurs de somme de contrôle peuvent apparaître lors du redémarrage du système. Les ingénieurs en automatisme doivent donc mettre en œuvre des blocs d’organisation de gestion des erreurs (OB) pour intercepter les défaillances logicielles sans heurt avant qu’elles ne provoquent une panne de l’unité centrale.
Déclencheurs externes, commutateurs physiques et commandes réseau
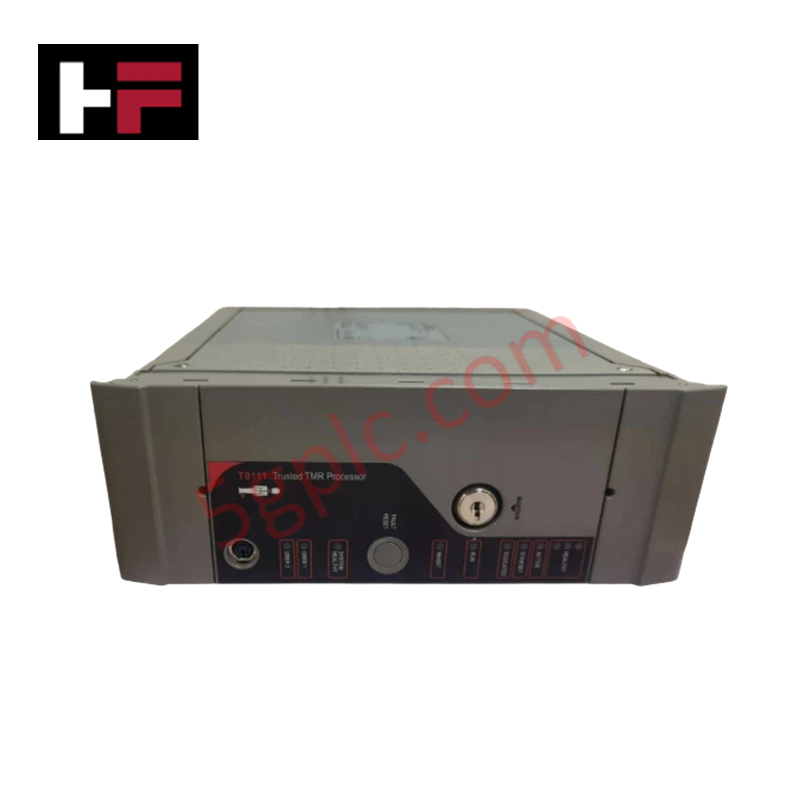
Les interventions physiques et réseau peuvent également forcer les automates à passer en mode Stop. De nombreuses unités centrales industrielles sont dotées de commutateurs à clé physiques ou d’entrées numériques dédiées, configurées comme signaux d’arrêt de sécurité externes. Le basculement du sélecteur physique ou l’activation d’un bit de sécurité désigné interrompt instantanément l’exécution. En outre, les automates modernes intègrent des serveurs Web et des interfaces de gestion à distance. Les opérateurs peuvent déclencher accidentellement des commandes d’arrêt à distance sur les réseaux Ethernet industriels. Les ingénieurs en automatisme doivent donc appliquer des règles strictes d’authentification des utilisateurs fondées sur les rôles et configurer des pare-feu sur toutes les connexions au réseau de commande.
Exemple concret : rétablissement d’une colonne de distillation pétrochimique
Lors d’une révision d’urgence dans une usine de raffinage chimique fonctionnant en continu, l’automate d’une colonne de distillation principale a connu des passages répétés et aléatoires en mode Stop. L’équipe d’ingénierie a analysé les journaux du tampon de diagnostic du processeur et découvert une exception de division par zéro non gérée dans une routine de compensation de débit non étalonnée. En réécrivant l’algorithme pour limiter les bornes inférieures du diviseur et en intégrant des modules de gestion des défaillances, les ingénieurs ont entièrement rétabli la stabilité de l’automate. L’usine a repris son fonctionnement continu 24 h/24 et 7 j/7, sans risquer d’arrêts de production imprévus ni de dangers pour la sécurité liés aux produits chimiques.
À propos de l’auteur
Li Shengjie est architecte principal de systèmes d’automatisation et possède 15 ans d’expérience sur le terrain à l’échelle mondiale. Il est spécialisé dans le dépannage des automates programmables, la conception de systèmes de commande distribués tolérants aux pannes, la surveillance des vibrations TSI et l’automatisation des systèmes électriques. Il rédige régulièrement des livres blancs techniques et des guides de bonnes pratiques d’ingénierie pour des publications internationales consacrées à l’automatisation industrielle.
- Publié dans:
- control systems
- DCS
- factory automation
- hardware faults
- PLC stop mode
- PLC troubleshooting
- process control
- watchdog error