Protéger les infrastructures critiques : stratégies essentielles de cybersécurité pour les systèmes de contrôle industriel (ICS)
- 〡
- 〡 par WUPAMBO
L’évolution des systèmes de contrôle industriel et les vulnérabilités modernes
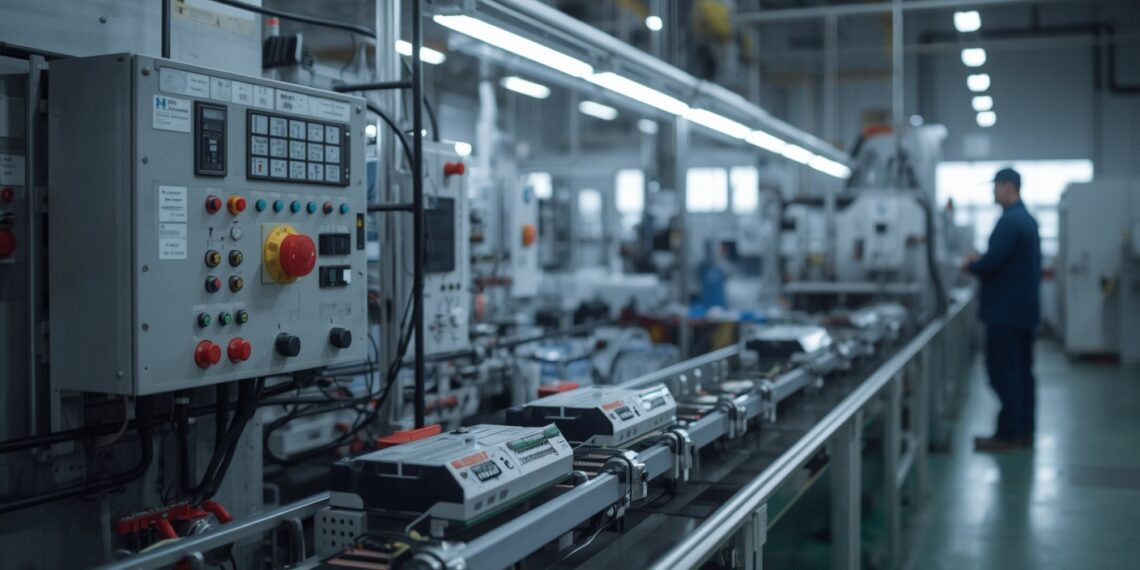
Les systèmes de contrôle industriel pilotent les infrastructures critiques du monde entier. Traditionnellement, ils fonctionnaient en étant totalement isolés des réseaux d’entreprise. Les ingénieurs utilisaient des protocoles de contrôle propriétaires et du matériel spécialisé pour garantir la sécurité des installations. Cependant, les sites modernes intègrent désormais des appareils peu coûteux utilisant le protocole Internet et des systèmes d’exploitation commerciaux. Par conséquent, les réseaux d’automatisation des usines ressemblent de près aux environnements informatiques classiques.
Cette transformation numérique apporte une efficacité opérationnelle sans précédent. Elle entraîne également d’importantes vulnérabilités en matière de cybersécurité. Des acteurs malveillants externes peuvent désormais exploiter les réseaux connectés, menaçant les opérations des sites industriels et la sécurité des personnes.
Objectifs de sécurité propres aux systèmes de contrôle
Les environnements industriels définissent leurs priorités de sécurité autrement que les infrastructures informatiques classiques. Dans l’automatisation des usines, la disponibilité des systèmes et l’intégrité des données priment toujours sur la confidentialité.
Lorsqu’un cyberincident survient, ses conséquences se répercutent directement dans le monde physique. Par exemple, des acteurs malveillants peuvent manipuler des automates programmables industriels pour perturber la production ou endommager des machines coûteuses. Les programmes complets de cybersécurité doivent donc protéger les vies humaines, prévenir les catastrophes environnementales et préserver les économies nationales.
Mettre en œuvre des stratégies de défense en profondeur pour la sécurité des systèmes de contrôle industriel
Une sécurité industrielle robuste exige une stratégie de défense à plusieurs niveaux. Les organisations ne doivent jamais compter sur la sécurité par l’obscurité. Les équipes de sécurité doivent plutôt mettre en œuvre un cadre complet couvrant l’ensemble du cycle de vie des actifs :
- Segmentation du réseau : Déployez des pare-feu à inspection dynamique et des zones démilitarisées pour séparer les réseaux d’entreprise des réseaux de contrôle critiques.
- Contrôle d’accès : Appliquez un contrôle d’accès strict fondé sur les rôles et imposez l’authentification multifacteur à tous les opérateurs.
- Gestion des vulnérabilités : Testez rigoureusement les correctifs de sécurité dans des environnements hors ligne avant de les déployer sur les lignes de production en activité.
- Surveillance continue : Tenez à jour des journaux d’audit et déployez des systèmes de détection des intrusions spécialement adaptés aux protocoles industriels.
En tant qu’expert en automatisation, je recommande vivement de réaliser régulièrement des tests d’intrusion sur les anciens systèmes de contrôle distribués afin de découvrir les vulnérabilités cachées avant que des acteurs malveillants ne les exploitent.
Gouvernance transversale de la cybersécurité
La sécurisation des usines de fabrication modernes exige une collaboration transversale. Les responsables d’usine ne peuvent pas gérer seuls la cybersécurité industrielle. Les organisations doivent plutôt constituer des équipes dédiées composées de professionnels de l’informatique, d’ingénieurs en systèmes de contrôle, d’opérateurs de systèmes et de spécialistes de la sécurité physique.
En outre, les directeurs des systèmes d’information doivent assumer l’entière responsabilité de tout incident de sécurité causé par une cyberattaque. La collaboration avec les intégrateurs de systèmes garantit également que les mesures de sécurité n’interfèrent pas avec l’exécution des processus en temps réel.
Scénario d’application pratique : sécuriser une usine de traitement des eaux
Prenons l’exemple d’une usine municipale de traitement des eaux qui migre vers une architecture SCADA intelligente. L’installation utilise des systèmes de contrôle distribués et des automates programmables industriels pour réguler le dosage des produits chimiques.
Pour empêcher toute intervention à distance non autorisée, les ingénieurs mettent en place des passerelles de sécurité unidirectionnelles et une segmentation du réseau par zones. En outre, ils désactivent tous les ports de communication physiques inutilisés de chaque contrôleur.
Lors des essais de pré mise en service, l’équipe de sécurité simule une attaque par déni de service. Le système réagit sans heurts en déclenchant des protocoles de dégradation progressive et en passant les boucles critiques en mode manuel sans interrompre l’approvisionnement en eau. L’installation se conforme ainsi pleinement aux normes de protection des infrastructures critiques.
Biographie de l’auteur
L’auteur, Chen Bo, est spécialiste confirmé de l’automatisation industrielle et des systèmes de contrôle, avec 15 ans d’expérience sur le terrain. Il a été architecte principal en sécurité pour d’importants projets de fabrication intelligente et d’infrastructures critiques dans le monde entier. Chen est spécialisé dans la sécurité des réseaux industriels, la programmation des automates programmables industriels (API) et la migration des systèmes de contrôle distribués. Il publie régulièrement des analyses techniques pour aider les ingénieurs à combler le fossé entre l’automatisation traditionnelle des usines et les normes modernes de cybersécurité.
- Publié dans:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security