










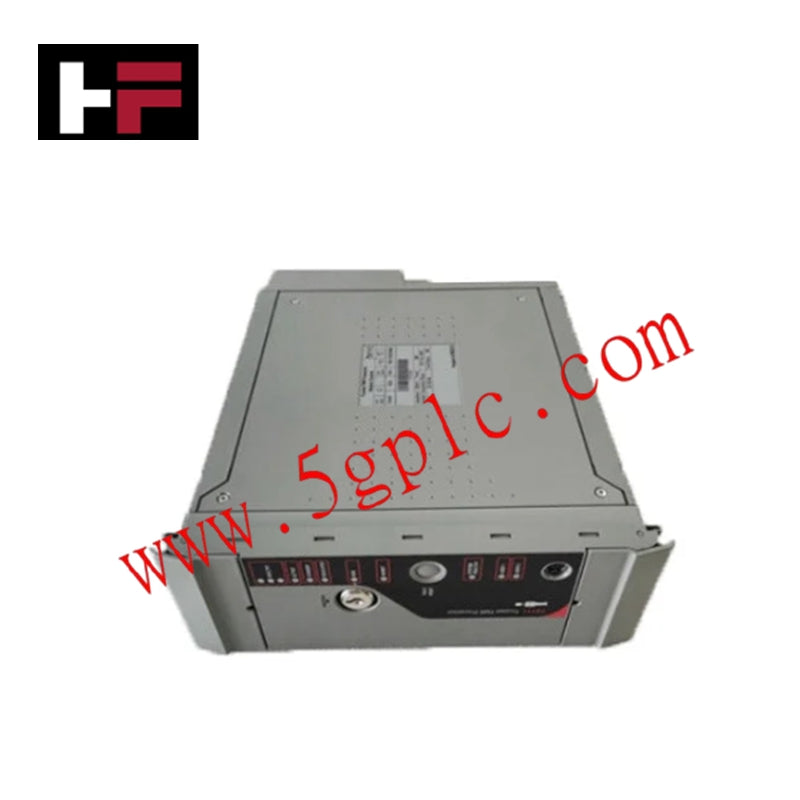

جزئیات محصول
توضیحات
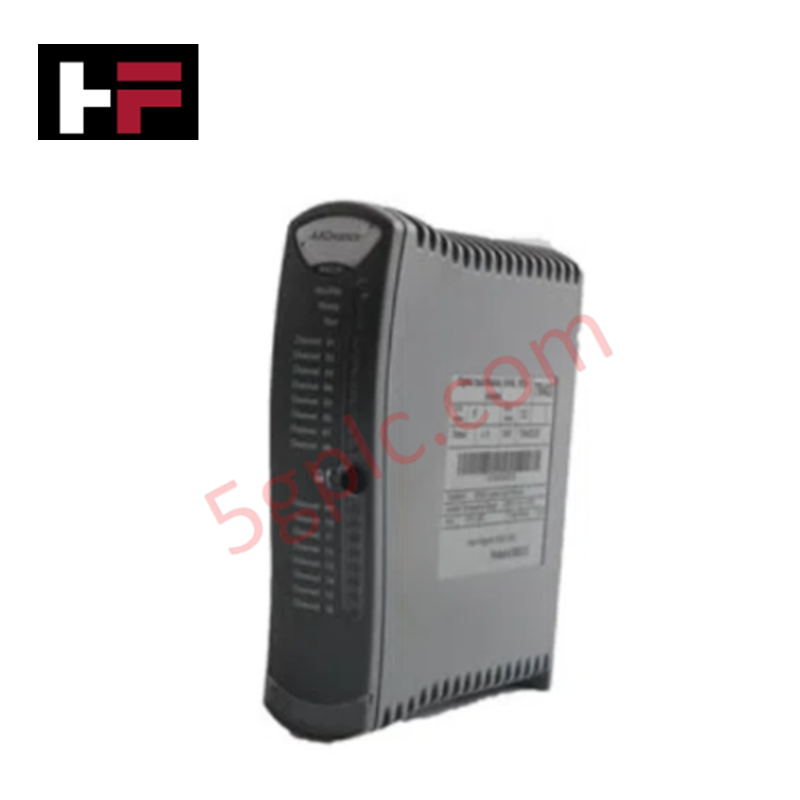
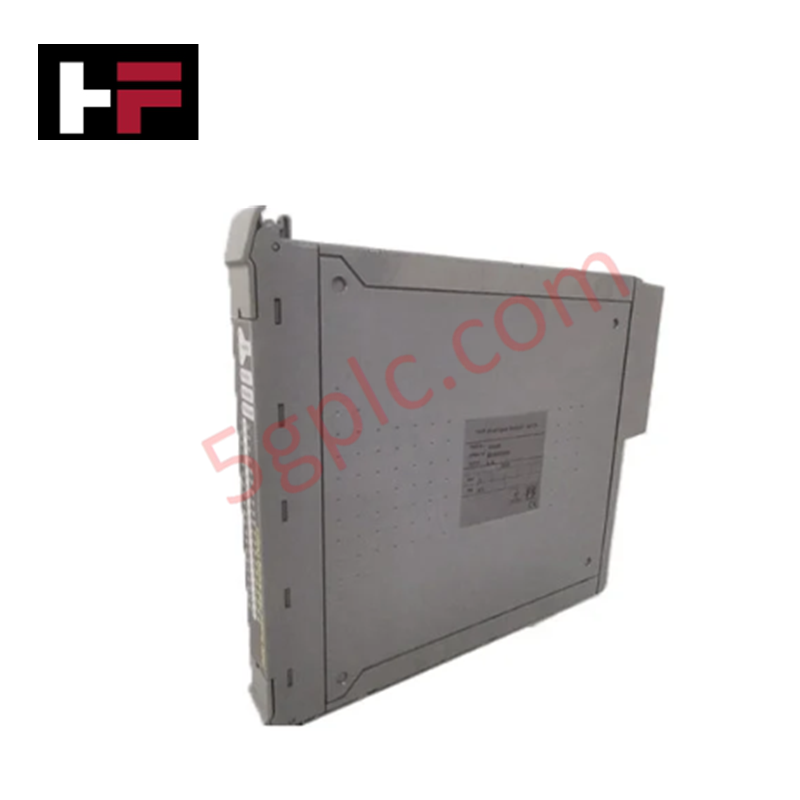
ICS Triplex T8111C به عنوان موتور محاسباتی اصلی سیستم Trusted Triple Modular Redundant (TMR) عمل میکند. این پردازنده با عملکرد بالا برای اجرای منطق ایمنی بحرانی طراحی شده است، مدیریت تشخیصهای سراسری سیستم، و هماهنگی پردازش ورودی/خروجی را در یک محیط مقاوم در برابر خطا انجام میدهند. با استفاده از سه بخش پردازشی یکسان که رأیگیری مبتنی بر سختافزار انجام میدهند، T8111C تضمین میکند که هرگونه خرابی داخلی به سرعت بدون اختلال در فرآیند کنترل جبران شود. این جزء مرکزی برای برنامههای دارای رتبه SIL 3 است، شامل خاموشی اضطراری (ESD) و تشخیص آتش و گاز (F&G) در بخشهای صنعتی با خطر بالا.
مشخصات
-
برند: راکول اتوماسیون / ICS Triplex
-
مدل: T8111C
-
مبدأ تولید: بریتانیا
-
دستهبندی ماژول: پردازنده اصلی TMR
-
سطح افزونگی: ماژولار سهگانه افزونه (TMR)
-
اجرای منطق: چرخههای اسکن قطعی برای حلقههای ایمنی
-
حفاظت حافظه: حافظه RAM محافظتشده ECC برای یکپارچگی دادههای برنامه
-
ولتاژ کاری: ۲۴ ولت DC از طریق بکپلین مورد اعتماد
-
تلفات توان: حداکثر ۲۵ وات
-
وزن خالص: 1.۳۰ کیلوگرم
-
دمای عملیاتی: -5°C تا 60°C (23°F تا 140°F)
ویژگیها
-
معماری تحمل خطا: پیادهسازی رأیگیری سختافزاری ۲ از ۳ در تمام عملیات منطقی برای حذف نقاط شکست منفرد.
-
بهروزرسانیهای منطقی آنلاین: پشتیبانی از اصلاح کد برنامه کنترل در حالی که سیستم در حالت زنده باقی میماند، حالت حفاظتی.
-
عملکرد قطعی: تضمین زمان پاسخگویی یکنواخت برای عملکردهای حفاظتی حیاتی بدون توجه به بار ارتباطی.
-
خودتشخیصی جامع: انجام تستهای پسزمینه مداوم حافظه، همگامسازی ساعت، و یکپارچگی باس بکپلین.
-
سازگاری با تعویض داغ: طراحی شده برای وارد کردن و خارج کردن زنده هنگام پیکربندی در یک جفت افزونه برای حفظ ۱۰۰٪ زمان کار سیستم.
-
سختافزار صنعتی: طراحی شده برای مقاومت در برابر تداخل الکترومغناطیسی شدید و سطوح ارتعاشی معمول در محیطهای صنعتی سنگین.
اطلاعات اضافی
- قطعات ۱۰۰٪ اصل: تمامی محصولات اصلی و اصیل هستند و عملکرد صنعتی قابل اعتمادی را تضمین میکنند.
- ضمانت بازگشت وجه ۳۰ روزه: هر کالای موجود در انبار را میتوانید ظرف ۳۰ روز در بستهبندی اصلی و بازنشده بازگردانید و وجه کامل دریافت کنید (هزینههای حمل و نقل و کارمزدها مستثنی هستند).
- گارانتی ۱۲ ماهه: شامل نقصهای مواد یا ساخت میشود؛ سوء استفاده، فرسودگی طبیعی یا تغییرات غیرمجاز را شامل نمیشود.
- ارسال به سراسر جهان: ما از طریق USPS، UPS، FedEx و DHL ارسال میکنیم. زمان تحویل بسته به کشور متفاوت است و ممکن است مشمول هزینههای گمرکی یا واردات باشد.
- پشتیبانی و تماس: پشتیبانی فنی و گارانتی در هر زمان در دسترس است. برای تماس اینجا کلیک کنید: تماس.
- راهنمای خرید: مشخصات و سازگاری محصول را قبل از سفارش به دقت بررسی کنید تا از کاربرد صحیح اطمینان حاصل شود.
راهنمای فناوری و خرید

تفاوتهای کلیدی FAT و SAT در سیستمهای کنترل صنعتی و راهنمای اجرای آنها
استقرار سیستم کنترل صنعتی به پروتکلهای دقیق راستیآزمایی متکی است تا ایمنی عملیاتی، پایداری سیستم و انطباق با مقررات را تضمین کند. راهاندازی رکهای پیچیده کنترلگر منطقی برنامهپذیر (PLC)، سیستمهای کنترل توزیعشده (DCS) و سیستمهای ابزاردقیق ایمنی (SIS) به دو نقطه عطف مهم نیاز دارد: آزمون پذیرش کارخانه (FAT) و آزمون پذیرش سایت (SAT). هر دو فرایند تأیید میکنند که اتوماسیون سیستم با مشخصات طراحی مطابقت دارد، اما در مراحل متفاوتی از اجرای پروژه انجام میشوند و ریسکهای عملیاتی متمایزی را هدف قرار میدهند.

هاب در برابر سوئیچ در برابر روتر در معماری اتوماسیون صنعتی
اتوماسیون مدرن کارخانه به زیرساخت شبکه صنعتی قابلاعتماد برای تبادل دادههای میدانی بلادرنگ میان سامانههای فناوری عملیاتی متکی است. مهندسان هنگام یکپارچهسازی کنترلگرهای منطقی برنامهپذیر، سامانههای کنترل توزیعشده و گرههای پایش اسکادا، اغلب با تجهیزات شبکهای مانند هابها، سوئیچها و روترها سروکار دارند. اگرچه این تجهیزات پورتهای فیزیکی مشترکی دارند، در لایههای متفاوتی از مدل مرجع اتصال متقابل سامانههای باز فعالیت میکنند و قابلیتهای متمایزی برای مدیریت ترافیک ارائه میدهند.

نگهداری پیشگیرانه کابینت مارشالینگ: بررسیهای ضروری سلامت برای سیستمهای PLC، DCS و ESD
کابینتهای مارشالینگ در تأسیسات فرایندی مدرن، رابط حیاتی بین ابزار دقیق میدانی و تجهیزات الکترونیکی اتاق کنترل هستند. نگهداری پیشگیرانه منظم این کابینتها، یکپارچگی سیگنال را در سراسر کنترلگرهای منطقی برنامهپذیر (PLC)، سامانههای کنترل توزیعشده (DCS) و شبکههای توقف اضطراری (ESD) تضمین میکند. تکنسینهای سیستم باید پروتکلهای بازرسی ساختاریافته را اجرا کنند تا خطرات محیطی را کاهش دهند، سیمکشیهای شل را شناسایی کنند و آمادگی عملیاتی مداوم را حفظ کنند.