Schutz kritischer Infrastrukturen: Wesentliche Cybersicherheitsstrategien für industrielle Steuerungssysteme (ICS)
- 〡
- 〡 von WUPAMBO
Die Entwicklung industrieller Steuerungssysteme und moderne Schwachstellen
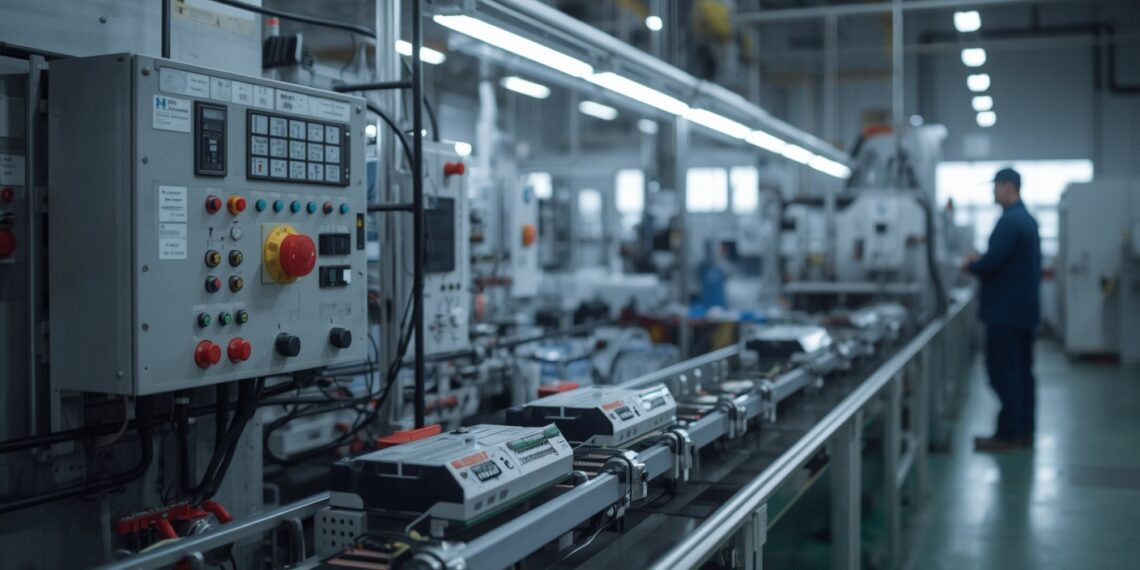
Industrielle Steuerungssysteme steuern weltweit kritische Infrastrukturen. Traditionell arbeiteten diese Systeme völlig getrennt von Unternehmensnetzwerken. Ingenieure nutzten proprietäre Steuerungsprotokolle und spezielle Hardware, um die Sicherheit von Anlagen zu gewährleisten. Moderne Anlagen integrieren jedoch zunehmend kostengünstige Geräte mit Internetprotokoll und kommerzielle Betriebssysteme. Dadurch ähneln Fabrikautomatisierungsnetzwerke zunehmend herkömmlichen IT-Umgebungen.
Diese digitale Transformation bringt eine beispiellose betriebliche Effizienz mit sich. Zugleich entstehen dadurch erhebliche Cybersicherheitslücken. Externe Angreifer können nun verbundene Netzwerke ausnutzen und so den Betrieb physischer Anlagen sowie die Sicherheit von Menschen gefährden.
Spezielle Sicherheitsziele in Steuerungssystemen
In industriellen Umgebungen haben Sicherheitsziele eine andere Priorität als in herkömmlichen IT-Infrastrukturen. In der Fabrikautomation haben die Verfügbarkeit von Systemen und die Datenintegrität stets Vorrang vor der Vertraulichkeit.
Cybervorfälle wirken sich unmittelbar auf die physische Welt aus. So können böswillige Akteure beispielsweise speicherprogrammierbare Steuerungen manipulieren, um die Produktion zu stören oder teure Maschinen zu beschädigen. Umfassende Cybersicherheitsprogramme müssen daher Menschenleben schützen, Umweltkatastrophen verhindern und die Volkswirtschaften sichern.
Umsetzung von Defense-in-Depth-Strategien für die ICS-Sicherheit
Eine robuste industrielle Sicherheit erfordert eine mehrschichtige Verteidigungsstrategie. Unternehmen dürfen sich niemals auf Sicherheit durch Verschleierung verlassen. Stattdessen sollten Sicherheitsteams einen umfassenden Rahmen für den gesamten Lebenszyklus der Anlagen umsetzen:
- Netzwerksegmentierung: Setzen Sie Stateful-Inspection-Firewalls und demilitarisierte Zonen ein, um Unternehmensnetzwerke von kritischen Steuerungsnetzwerken zu trennen.
- Zugriffskontrolle: Setzen Sie eine strenge rollenbasierte Zugriffskontrolle durch und schreiben Sie für alle Bediener eine Multi-Faktor-Authentifizierung vor.
- Schwachstellenmanagement: Testen Sie Sicherheitspatches gründlich in Offline-Umgebungen, bevor Sie sie in laufenden Produktionslinien installieren.
- Kontinuierliche Überwachung: Führen Sie aktive Audit-Protokolle und setzen Sie Intrusion-Detection-Systeme ein, die speziell auf Industrieprotokolle abgestimmt sind.
Als Automatisierungsexperte empfehle ich dringend, regelmäßig Penetrationstests an veralteten verteilten Steuerungssystemen durchzuführen, um versteckte Schwachstellen aufzudecken, bevor Angreifer sie ausnutzen.
Funktionsübergreifende Cybersicherheits-Governance
Die Absicherung moderner Fertigungsanlagen erfordert funktionsübergreifende Zusammenarbeit. Werksleiter können die Cybersicherheit in der Industrie nicht allein gewährleisten. Stattdessen müssen Unternehmen spezialisierte Teams bilden, denen IT-Fachkräfte, Steuerungsingenieure, Anlagenbediener und Experten für physische Sicherheit angehören.
Darüber hinaus müssen Chief Information Officers die volle Verantwortung für Sicherheitsvorfälle übernehmen, die durch Cyberangriffe verursacht werden. Die Zusammenarbeit mit Systemintegratoren stellt außerdem sicher, dass Sicherheitsmaßnahmen die Echtzeitausführung von Prozessen nicht beeinträchtigen.
Praktisches Anwendungsszenario: Absicherung einer Wasseraufbereitungsanlage
Stellen Sie sich ein kommunales Wasseraufbereitungswerk vor, das auf eine intelligente SCADA-Architektur umgestellt wird. Die Anlage nutzt verteilte Steuerungssysteme und speicherprogrammierbare Steuerungen, um die Chemikaliendosierung zu regeln.
Um unbefugte Fernmanipulation zu verhindern, implementieren Ingenieure unidirektionale Sicherheitsgateways und eine zonenbasierte Netzwerksegmentierung. Darüber hinaus deaktivieren sie alle ungenutzten physischen Kommunikationsanschlüsse an jedem Steuergerät.
Während der Tests vor der Inbetriebnahme simuliert das Sicherheitsteam einen Denial-of-Service-Angriff. Das System reagiert reibungslos, indem es Protokolle zur kontrollierten Degradation einleitet und kritische Regelkreise auf manuellen Betrieb umschaltet, ohne die Wasserlieferung zu unterbrechen. Dadurch erfüllt die Anlage vollständig die Standards zum Schutz kritischer Infrastrukturen.
Autorenbiografie
Der Autor, Chen Bo, ist ein erfahrener Spezialist für industrielle Automatisierung und Steuerungssysteme mit 15 Jahren Praxiserfahrung. Er war leitender Sicherheitsarchitekt bei bedeutenden Smart-Manufacturing- und Kritische-Infrastrukturen-Projekten weltweit. Chen ist auf industrielle Netzwerksicherheit, SPS-Programmierung und die Migration verteilter Steuerungssysteme spezialisiert. Er veröffentlicht regelmäßig technische Einblicke, um Ingenieuren dabei zu helfen, die Lücke zwischen traditioneller Fabrikautomatisierung und modernen Cybersicherheitsstandards zu schließen.
- Veröffentlicht in:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security