حماية البنية التحتية الحيوية: استراتيجيات أساسية للأمن السيبراني لأنظمة التحكم الصناعية (ICS)
- 〡
- 〡 بواسطة WUPAMBO
تطور أنظمة التحكم الصناعية والثغرات الأمنية الحديثة
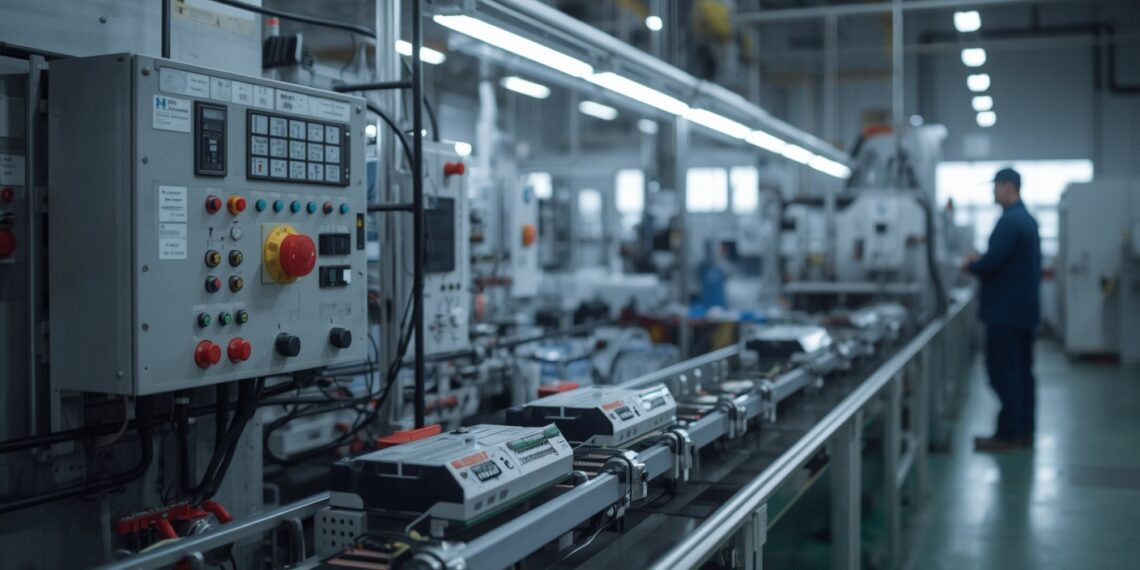
تدير أنظمة التحكم الصناعية البنية التحتية الحيوية في جميع أنحاء العالم. وتقليديًا، كانت هذه الأنظمة تعمل بمعزل تام عن شبكات الشركات. واستخدم المهندسون بروتوكولات تحكم خاصة وأجهزة متخصصة للحفاظ على سلامة المنشآت. لكن المنشآت الحديثة باتت تدمج الآن أجهزة بروتوكول الإنترنت منخفضة التكلفة وأنظمة تشغيل تجارية. ونتيجة لذلك، أصبحت شبكات أتمتة المصانع شبيهة إلى حد كبير ببيئات تقنية المعلومات التقليدية.
يجلب هذا التحول الرقمي كفاءة تشغيلية غير مسبوقة. علاوة على ذلك، فإنه ينطوي على ثغرات كبيرة في الأمن السيبراني. إذ بات بإمكان الخصوم الخارجيين استغلال الشبكات المتصلة، مما يهدد عمليات المنشآت الصناعية والسلامة البشرية.
أهداف أمنية فريدة في أنظمة التحكم
تُحدّد البيئات الصناعية أولويات أهداف الأمن على نحو يختلف عن البنى التحتية لتقنية المعلومات التقليدية. ففي أتمتة المصانع، تكون إتاحة النظام وسلامة البيانات دائمًا في المقام الأول، قبل السرية.
عندما تقع حوادث سيبرانية، فإنها تؤثر مباشرةً في العالم المادي. فعلى سبيل المثال، يمكن للجهات الخبيثة التلاعب بوحدات التحكم المنطقية القابلة للبرمجة لتعطيل الإنتاج أو إتلاف الآلات باهظة الثمن. لذلك، يجب أن تحمي برامج الأمن السيبراني الشاملة الأرواح، وأن تمنع الكوارث البيئية، وأن تصون الاقتصادات الوطنية.
تطبيق استراتيجيات الدفاع في العمق لأمن أنظمة التحكم الصناعية
يتطلب الأمن الصناعي المتين استراتيجية دفاع متعددة الطبقات. ويجب ألا تعتمد المؤسسات مطلقًا على الأمن من خلال الغموض. بدلًا من ذلك، ينبغي لفرق الأمن تطبيق إطار شامل عبر دورة حياة الأصول بأكملها:
- عزل الشبكات: انشر جدران حماية للفحص ذي الحالة ومناطق منزوعة السلاح لفصل شبكات الشركات عن شبكات التحكم الحيوية.
- التحكم في الوصول: طبّق تحكمًا صارمًا في الوصول قائمًا على الأدوار، واشترط المصادقة متعددة العوامل لجميع المشغلين.
- إدارة الثغرات: اختبر تصحيحات الأمان بدقة في بيئات غير متصلة بالإنترنت قبل نشرها على خطوط الإنتاج الفعلية.
- المراقبة المستمرة: حافظ على سجلات تدقيق نشطة، وانشر أنظمة كشف التسلل المصممة خصيصًا للبروتوكولات الصناعية.
بصفتي خبيرًا في الأتمتة، أوصي بشدة بإجراء اختبارات اختراق منتظمة لأنظمة التحكم الموزعة القديمة، لكشف الثغرات الخفية قبل أن يستغلها المهاجمون.
حوكمة الأمن السيبراني بين مختلف التخصصات
يتطلب تأمين مصانع التصنيع الحديثة تعاونًا بين مختلف التخصصات. ولا يستطيع مديرو المصانع إدارة الأمن السيبراني الصناعي بمفردهم. وبدلًا من ذلك، يجب على المؤسسات تشكيل فرق متخصصة تضم خبراء تقنية المعلومات، ومهندسي التحكم، ومشغلي الأنظمة، وخبراء الأمن المادي.
علاوة على ذلك، يجب على كبار مسؤولي المعلومات قبول المسؤولية الكاملة عن أي حوادث سلامة ناجمة عن اختراقات سيبرانية. كما يضمن التعاون مع مُدمجي الأنظمة ألا تتداخل التدابير الأمنية مع تنفيذ العمليات في الوقت الفعلي.
سيناريو تطبيقي عملي: تأمين مرفق لمعالجة المياه
لنتأمل محطة لمعالجة المياه البلدية تنتقل إلى بنية SCADA ذكية. يستخدم المرفق أنظمة تحكم موزعة ووحدات تحكم منطقية قابلة للبرمجة لتنظيم جرعات المواد الكيميائية.
لمنع العبث عن بُعد دون تصريح، يطبّق المهندسون بوابات أمنية أحادية الاتجاه وتقسيمًا للشبكة قائمًا على المناطق. علاوة على ذلك، يعطّلون جميع منافذ الاتصال المادية غير المستخدمة في كل وحدة تحكم.
أثناء اختبارات ما قبل التشغيل، يحاكي فريق الأمن هجوم حجب الخدمة. ويستجيب النظام بسلاسة عبر تفعيل بروتوكولات التدهور التدريجي، والتحويل إلى التشغيل اليدوي للحلقات الحرجة دون انقطاع إمدادات المياه. ونتيجة لذلك، يحقق المرفق امتثالًا كاملًا لمعايير حماية البنية التحتية الحيوية.
السيرة الذاتية للمؤلف
المؤلف، Chen Bo، متخصص أول في الأتمتة الصناعية وأنظمة التحكم، ولديه 15 عامًا من الخبرة الميدانية. شغل منصب مهندس معماري رئيسي للأمن في مشاريع كبرى للتصنيع الذكي والبنية التحتية الحيوية حول العالم. يتخصص Chen في أمن الشبكات الصناعية، وبرمجة وحدات التحكم المنطقية القابلة للبرمجة (PLC)، وترحيل أنظمة التحكم الموزعة. وينشر بانتظام رؤى تقنية لمساعدة المهندسين على سد الفجوة بين أتمتة المصانع التقليدية ومعايير الأمن السيبراني الحديثة.
- نُشر في:
- control systems
- critical infrastructure protection
- DCS
- defense in depth
- factory automation
- ICS cybersecurity
- PLC
- SCADA security